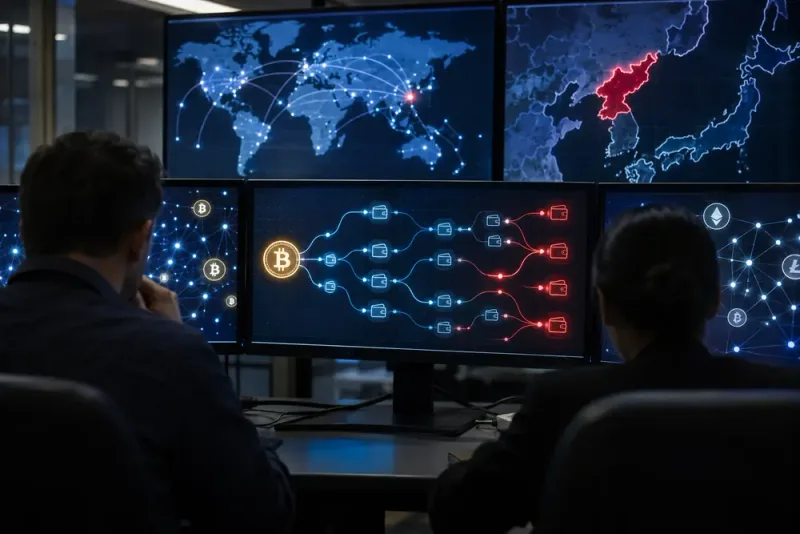
AI-genererad illustration
FBI pekar ut nordkoreanska hackare efter rekordstor kryptostöld
USA:s federala polis FBI anklagar den nordkoreanska hackergruppen Trader Traitor för att ligga bakom ett omfattande cyberangrepp mot kryptobörsen Binance. Vid intrång den 29 oktober stals digitala tillgångar till ett uppskattat värde av omkring 6,3 miljarder dollar, motsvarande knappt 62 miljarder kronor.
Binance, som är världens största handelsplats för kryptovalutor, har meddelat att samtliga drabbade kunder ska kompenseras. Den 31 oktober uppgav företaget att omkring 90 procent av de förlorade tillgångarnas värde redan hade ersatts genom köp av motsvarande kryptovalutor. Binance hade då avsatt mer än 6,34 miljarder dollar för att täcka förlusterna.
Enligt Binance finansieras återställningen med företagets egna tillgångar samt medel från kundskyddsfonden Secure Asset Fund for Users, SAFU, och delar av företagets Futures Insurance Fund. De tillgångar som återstår att ersätta är mindre likvida, vilket enligt Binance kan göra inköpen mer tidskrävande.
Binance med-vd Yi He meddelade den 31 oktober att hälften av tillgångarna i SAFU-fonden skulle användas för att återställa de förlorade tillgångarna. Företaget uppgav samtidigt att fonden därefter skulle fyllas på till omkring en miljard dollar.
Angreppet inleddes enligt Binance omkring klockan 20.05 UTC den 29 oktober och riktades mot företagets internetanslutna kryptoplånböcker. Binance stoppade tillfälligt insättningar och uttag för att genomföra säkerhetskontroller.
Blockkedjeanalysföretaget TRM Labs har beräknat att omkring 6,36 miljarder dollar överfördes till adresser som kontrollerades av angriparna. Tillgångarna fördes bort via tio olika blockkedjor, och huvuddelen av transaktionerna genomfördes under cirka 20 minuter.
Bland de stulna tillgångarna fanns enligt TRM Labs omkring 18 270 bitcoin, värderade till ungefär 1,47 miljarder dollar. Angriparna förde även bort kryptotillgångar på blockkedjorna Ethereum, Tron, Solana och XRP Ledger.
TRM Labs hade redan tidigare under veckan kopplat intrånget till den nordkoreanska gruppen Trader Traitor, vilket också uppmärksammades av nyhetsbyrårapportering. FBI gjorde därefter samma bedömning och pekade ut gruppen som ansvarig för cyberangreppet.
I ett meddelande den 31 oktober uppgav FBI att myndigheten tillsammans med USA:s Secret Service och den amerikanska skattemyndighetens brottsutredande enhet, IRS Criminal Investigation, hade följt angriparnas hantering av de stulna tillgångarna. Utredningen visade enligt FBI att stora delar av tillgångarna omvandlades till kryptovalutan Ethereum.
FBI publicerade även en omfattande sammanställning av digitala adresser som kopplats till stölden. Myndigheten uppmanade kryptobörser, blockkedjeoperatörer, analysföretag och andra leverantörer av kryptotjänster att stoppa transaktioner till och från dessa adresser.
Enligt blockkedjeanalysföretaget Elliptic hade tillgångar värda omkring 2,85 miljarder dollar frysts eller säkrats fram till den 31 oktober. En stor del utgjordes av stablecoin-valutorna USDT och USDC, där utgivarna har tekniska möjligheter att blockera vissa digitala tillgångar.
Elliptic uppgav att kryptoföretaget Tether blockerade en plånbok som kontrollerades av angriparna 37 minuter efter att stora mängder USDT hade förts till adressen. Därmed låstes tillgångar motsvarande cirka 1,18 miljarder dollar. Även företaget Circle blockerade USDC-tillgångar som kunde kopplas till stölden.
Elliptics kartläggning visade att USDT på Ethereum, bitcoin, USDC och USDT på Tron tillsammans motsvarade 74 procent av det uppskattade stulna värdet. Analysföretaget identifierade dessutom en enskild överföring på Ethereum den 29 oktober klockan 20.24 UTC, med ett värde av omkring 2,53 miljarder dollar.
Transaktionsmönstren tydde enligt Elliptic på att delar av angriparnas hantering var automatiserad. På blockkedjan Tron registrerades 546 separata överföringar från en central adress. Medianintervallet mellan transaktionerna var 96 sekunder.
TRM Labs hade samtidigt identifierat aktiviteter som föregick själva intrånget med minst 36 timmar. Den 28 oktober förekom mindre överföringar via kryptotjänsten Tornado Cash, och angriparnas programkod testades innan de större transaktionerna genomfördes.
Enligt TRM Labs användes förhandsauktoriserade digitala signaturer för att ge ett program som kontrollerades av angriparna åtkomst till en av Binance kryptoplånböcker på Ethereum. Analysföretaget bedömde att den infrastruktur som används för att godkänna transaktioner hade komprometterats.
Binance har tidigare uppgett att en bärbar dator som användes av en mjukvaruingenjör med anknytning till företaget kan ha varit en väg in i systemen. Den 30 oktober meddelade Binance att den fortsatta undersökningen hade identifierat ytterligare intrångspunkter.
Företaget hade vid den tidpunkten inte funnit några belägg för att privata kryptografiska nycklar hade läckt ut. Binance med-vd Richard Teng uppgav även att angriparna hade använt skadlig programvara som var konstruerad för att radera spår och försvåra utredningen.
Som en del av återställningsarbetet genomförde Binance en ny ögonblicksbild av företagets reserver den 31 oktober klockan 00.00 UTC. En fullständig kryptografisk verifiering planerades bli tillgänglig den 3 november. Den skulle göra det möjligt för kunderna att kontrollera reservtäckningen för tio angivna kryptovalutor.
Binance uppgav den 31 oktober att företaget planerade att återuppta kundernas uttag söndagen den 1 november, under förutsättning att återställningen av tjänsten kunde slutföras.
Den utpekade nordkoreanska hackeroperationen har tidigare kopplats till en annan omfattande kryptostöld. Den 26 februari 2025 fastställde FBI att Trader Traitor låg bakom ett angrepp mot kryptobörsen Bybit den 21 februari samma år, då omkring 1,5 miljarder dollar stals.
Det amerikanska blockkedjeanalysföretaget Chainalysis meddelade den 30 oktober att även dess verksamhet undersökte en cybersäkerhetsincident. Chainalysis klargjorde samtidigt att den egna incidenten inte hade något samband med angreppet mot Binance.
Analys
Förklaring:
Språket i artikeln är i huvudsak neutralt och sakligt. Den största delen av informationen återges indirekt genom uppgifter från källor (t.ex. 'Enligt TRM Labs', 'FBI uppgav', 'Elliptic uppgav'), vilket gör att journalistens egna värderingar eller slutsatser hålls bortom texten. Tonen är återgivande och kritisk läser få självständiga ställningstaganden från journalisten; flera meningsbyggnader är tydligt kopplade till källor. Även när ord som 'omfattande' eller 'rekordstor' används, är de kopplade till beskrivelser från källor och inte journalistens egna bedömningar. Artikeln håller en konsekvent källhänvisning genom hela texten, vilket stärker oberoendet. Ingen tydlig förstärkning, nedvärdering eller spekulation från journalisten märks. Det enda möjliga försiktiga anmärkningen är att rubriken benämner 'rekordstor kryptostöld', men detta speglar innehållet och presenteras som en ansats av rapporterad omfattning, inte journalistisk värdering.
Förklaring:
Artikeln lyfter fram teknokratiska lösningar och institutionsbaserad hantering av stormen (federala myndigheter, analysföretag, SAFE-fonder och företagets egen kompensation). Den betonar pragmatiska, marknadsanpassade och samordnade åtgärder snarare än radikala omfördelningar eller hårda rättsliga restriktioner, vilket gynnar en mittenorienterad syn som förespråkar stabilitet och saklig problemlösning framför vänsterns fokus på omfördelning och högerns fokus på sträng säkerhet eller begränsad statlig inblandning.
Rubrik och framing:
Framhäver ett teknokratiskt och juridiskt svar på kryptolås: fokus på myndigheternas utredning, svartlistning av adresser och företagens återställningsinsatser.
Språk och ton:
saklig/informatik
Källbalans:
Fokus på myndigheter (FBI, Secret Service, IRS) och privata aktörer (TRM Labs, Elliptic, Binance) som analyserar och kommenterar händelsen. Mindre utrymme för kritiska röster eller konsumentperspektiv.
Utelämnanden och kontext:
Saknar kritiskt perspektiv på kryptobörsers egna säkerhetsåtgärder och ansvar, samt bredare politiska överväganden om reglering och cybersäkerhet i kryptomarknaden; ingen diskussion om vänsterperspektiv på omfördelning eller högerns fokus på ordning och traditionella strukturer som kunde förändra tolkningen av händelsen.
Analysen är en AI-bedömning av språk, vinkling och perspektiv. Den ska ses som en indikation, inte som en absolut sanning.
Senaste nyheter
Flera misshandelsfall och stölder under halloweenfirandet
Polisen hanterade ett stort antal ärenden med misshandel, skadegörelse och fylleri under halloweenhelgen. Flera ungdomsfester...
Polisens dna-sökningar ökar kraftigt – 5 800 personer identifierade
Nationellt forensiskt centrum (NFC) har sedan maj 2025 kunnat identifiera betydligt fler personer genom dna-spår...
Simon Öhmans bilder kapades – kvinnor anklagade honom för otrohet
Under mer än tio år har Simon Öhman, 25, från Västerås fått sin identitet utnyttjad...
Polisens nya dna-metod har gett över 5 800 träffar
Nationellt forensiskt centrum (NFC) har sedan maj 2025 kunnat identifiera betydligt fler personer genom dna-spår...