AI-genererad illustration
Cyberattack slog ut butikskyla – AI misstänks ha använts
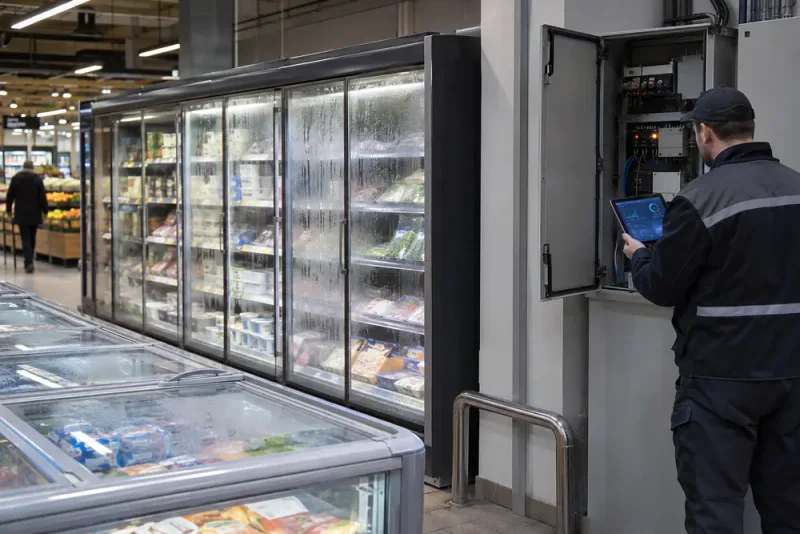
Cyberangreppet mot livsmedelsbutikers kyl- och frysanläggningar i flera europeiska länder den 2 november 2026 kan ha genomförts med hjälp av artificiell intelligens. Den bedömningen gör Oleksandr Volosjtjuk, biträdande chef med ansvar för cybersäkerhet vid det kommunala företaget Kyivteleservice i Ukrainas huvudstad Kiev. Han beskriver angreppet som tekniskt okomplicerat och pekar på bristande säkerhetsuppdateringar i de drabbade systemen.
I Sverige påverkades både ICA och Coop. ICA:s presschef Mattias Elander Forsgren bekräftade att 23 av företagets butiker hade drabbats av störningar i kyl- och fryssystemen. I åtta av dessa behövde livsmedel kasseras, medan påverkan var mindre omfattande i de övriga butikerna.
Coop uppgav att attacken inträffade innan företaget hade hunnit genomföra en planerad säkerhetsuppgradering. Åtgärden hade förberetts efter att livsmedelsbutiker i Frankrike utsatts för liknande incidenter under oktober 2026.
Det danska företaget Danfoss hade redan den 13 oktober rekommenderat kunder att koppla bort berörda kylsystem från internet. Företaget uppmanade samtidigt kunderna att endast återansluta utrustningen via säkra nätverk. Danfoss pekade ut de äldre styrsystemen AK-SM 800 och AK-SC 355 som vanligt förekommande bland de drabbade installationerna.
En kartläggning från cybersäkerhetsföretaget Advanced Cyber Defence Systems visade att ett antal kylsystem fortfarande var tillgängliga direkt från internet efter incidenterna i Frankrike. Forskarna Paige Mullen och Elliott Wilkes hade under en mätperiod fram till den 13 oktober identifierat omkring 70 exponerade styrenheter av modellen Danfoss AK-SM 800A i Sverige. Resultaten offentliggjordes den 5 november.
Vid ett besök på Bahnhofs datacenter Pionen i Stockholm redogjorde Oleksandr Volosjtjuk för sin bedömning av angreppen. Han framhöll att internetanslutna kylsystem behöver skyddas på samma sätt som annan uppkopplad utrustning. Utifrån de uppgifter han tagit del av bedömer han att flera av systemen saknade aktuella säkerhetsuppdateringar.
Oleksandr Volosjtjuk anser att angriparna med stor sannolikhet använde AI för att identifiera tekniska svagheter. Han framhåller också att en gemensam leverantör kan göra många installationer sårbara om samma säkerhetsbrist förekommer i flera system.
Den tekniska metoden bakom attackerna är dock inte fastställd. Det svenska cybersäkerhetsföretaget Truesec konstaterade i en rapport den 2 november att varken ICA eller Coop offentligt hade bekräftat hur angriparna tagit sig in i systemen. Truesec uppgav också att det inte var klarlagt om incidenterna i de olika butikerna utgjorde delar av ett samordnat angrepp.
Liknande störningar rapporterades från andra delar av Europa. Den belgiska livsmedelskedjan Carrefour bekräftade att 15 av företagets drygt 700 butiker i Belgien hade påverkats. Enligt Carrefour kunde verksamheten fortsätta i samtliga butiker eftersom problemen huvudsakligen omfattade ett mindre antal frysanläggningar.
I Irland drabbades 13 butiker inom kedjan SuperValu. Livsmedelskoncernen Musgrave uppgav att incidenten berörde en särskild modell av kylutrustning. Senare den 2 november meddelade företaget att det tekniska problemet hade åtgärdats och att arbetet med att återställa varulagren hade inletts.
Även brittiska livsmedelsföretag vidtog säkerhetsåtgärder. Graham Wynn, biträdande chef för regelverksfrågor vid branschorganisationen British Retail Consortium, uppgav att företagen samarbetade med Storbritanniens nationella cybersäkerhetscenter NCSC för att skydda kyl- och frysanläggningar mot motsvarande angrepp.
I Sverige meddelade Nationellt cybersäkerhetscenter den 2 november att incidenthanteringsfunktionen CERT-SE hade fortlöpande kontakt med berörda verksamheter. Myndigheten hänvisade även till sina rekommendationer för säkerhet i operativ teknik, så kallade OT-system.
På europeisk nivå pågick samtidigt ett samarbete mellan flera myndigheter. EU:s cybersäkerhetsmyndighet ENISA uppgav den 4 november att Europeiska kommissionen, Europols europeiska cyberbrottscentrum EC3 och medlemsländernas nationella incidenthanteringsorganisationer samordnade informationsutbyte och åtgärder. ENISA uppmanade berörda organisationer att omedelbart begränsa exponeringen av sårbara system.
ENISA hänvisade även till EU:s förordning om cyberresiliens. Sedan den 11 september 2026 omfattas tillverkare av digitala produkter av krav på rapportering av allvarliga säkerhetsincidenter och aktivt utnyttjade sårbarheter. Förordningens huvudsakliga produktsäkerhetskrav börjar tillämpas den 11 december 2027.
För Oleksandr Volosjtjuk illustrerar angreppen mot kylsystemen hur intrång i digital utrustning kan få direkta fysiska följder. Han beskriver hur angripare genom uppkopplade system även skulle kunna påverka trafiksignaler och vägfunktioner. I livsmedelsbutikerna handlade det om att kyl- och frysanläggningar värmdes upp så att varor förstördes.
I Kiev har myndigheterna erfarenhet av liknande försök att påverka digitalt styrd utrustning. Enligt Oleksandr Volosjtjuk har angreppen mot kylsystemen fått mindre omfattande följder, eftersom färre anläggningar är anslutna till internet.
Oleksandr Volosjtjuk ansvarar för arbetet vid ett säkerhetsoperationscenter, SOC, som byggts upp för att övervaka och skydda Kievs digitala infrastruktur mot ryska cyberangrepp. Verksamheten etablerades efter Rysslands fullskaliga invasion av Ukraina. Han och hans medarbetare fick bygga upp övervaknings- och försvarsfunktionerna från grunden.
Oleksandr Volosjtjuk anser att ett sådant center borde ha funnits redan före invasionen. Han framhåller att det är betydligt svårare att etablera ett fungerande cyberförsvar efter att ett krig har inletts.
Utöver sitt ordinarie ansvar för cybersäkerhet har Oleksandr Volosjtjuk tjänstgjort som tillförordnad chef för Kyivteleservice sedan den 5 september 2024, enligt uppgifter som den ukrainska nyhetssajten KyivVlada redovisade i augusti 2026. Under Kievs internationella forum för cyberresiliens 2026 medverkade han också med ett föredrag om driftövervakning och stabilitet i kommunala tjänster.
Enligt Oleksandr Volosjtjuk har de ryska cyberangreppen hittills inte orsakat några kritiska störningar i Kievs digitala infrastruktur. Han uppger däremot att försvararna under de senaste en till två månaderna har observerat ett ökat antal angrepp där AI används i ett inledande skede.
Oleksandr Volosjtjuk uppger att hans organisation bedömer att Ryssland har fått tillgång till AI-modeller från Kina. Han beskriver denna utveckling som en ny utmaning för Kievs cybersäkerhetsarbete och uppger att verksamheten förbereder sig för att hantera den typen av angrepp.
Källor
Senaste nyheter
Hård konflikt i Israels parlament när regeringsmakten ska avgöras
Israels nyvalda Knesset inledde sitt arbete den 10 november med protester, anklagelser och politiska motsättningar....
Gunnar Strömmer kritiserar Anderssons besked om regeringssamarbete
Justitieminister Gunnar Strömmer (M) riktar kritik mot Socialdemokraternas partiledare Magdalena Andersson och Vänsterpartiets ledare Nooshi...
Kungliga släktklenoder säljs för miljonbelopp i Genève
Flera smycken ur prinsessan Birgittas privata samling bjuds ut på auktion i Genève den 11...
Göteborg bygger om tusen korsningar för cykeltrafiken
Göteborgs stad planerar att förändra trafikregleringen vid omkring 1 000 korsningar genom att ersätta cykelpassager...