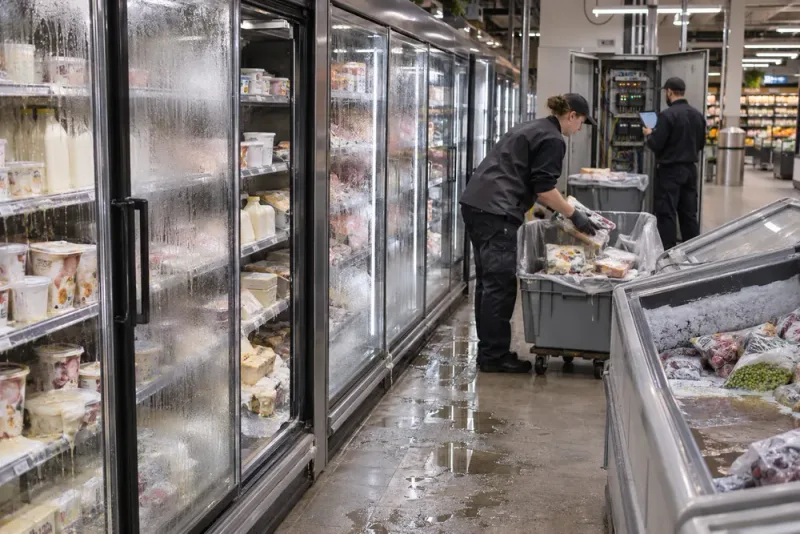
AI-genererad illustration
Cyberangrepp förstörde livsmedel för miljonbelopp i svenska butiker
Omkring 30 svenska matbutiker har drabbats av störningar i kyl- och frysanläggningar efter ett omfattande cyberangrepp. Livsmedel för stora belopp har behövt kasseras sedan angripare tagit kontroll över temperaturstyrningen och orsakat kraftig uppvärmning. Vem eller vilka som ligger bakom attackerna är fortfarande okänt.
Angreppen inträffade under natten till måndagen den 2 november 2026 och påverkade även caféer och restauranger. Liknande händelser har rapporterats från bland annat Luxemburg, Estland, Nederländerna, Finland och Irland. Störningar har dessutom konstaterats i Belgien.
Enligt uppgifter som redovisades den 3 november hade sammanlagt 23 Ica-butiker drabbats. Ica uppgav att den berörda kylutrustningen inte ingick i företagets centralt administrerade nätverk. Företagets pressansvarige Gustaf Nilsson meddelade att Ica hjälper butikerna att hantera situationen samtidigt som undersökningen av händelsen fortsätter.
I Sjöbo uppskattade en Ica-butik att varor till ett värde av uppemot en miljon kronor hade förstörts. På Ica Nära i Böda på norra Öland upptäckte butikschefen Mats Olsson vatten på golvet när han kom till arbetet på måndagsmorgonen. Temperaturen i en av butikens frysar hade stigit till 55 plusgrader och kyl- och frysvarorna hade förstörts.
Även Axfood har drabbats av betydande förluster. Företagets pressansvarige uppgav den 3 november att konsumentplocklagret i Västra Frölunda hade påverkats av angreppet. Livsmedel till ett uppskattat värde av tre miljoner kronor hade behövt kasseras.
Coop hade samtidigt problem i sju butiker. Enligt företagets presschef Carlos Cancino låg sex av de drabbade butikerna i Gävle med omnejd och den sjunde i Sundsvall. Brister i kylsystemen hade tidigare identifierats i sex Coop-butiker och tekniska uppgraderingar i Gävleområdet var planerade till onsdagen den 4 november.
Den 3 november meddelade Coop att samtliga sju drabbade butiker åter hade fungerande kyl- och frysanläggningar. Systemen hade då kopplats bort från internet. Företaget uppgav också att ett arbete pågår med att ersätta äldre 4G-anslutningar med modernare modem och 5G-teknik.
Nationellt cybersäkerhetscenter, NCSC, meddelade den 2 november att myndigheten följer angreppen och har kontakt med berörda verksamheter. Kontakter har även tagits med motsvarande cybersäkerhetsorganisationer i flera nordiska och europeiska länder.
Myndigheten framhöll att kyl- och frysanläggningarna tillhör området operativ teknik, OT. Begreppet omfattar system som används för att styra och övervaka fysiska processer inom bland annat industrin, fastigheter och samhällsviktig verksamhet. Nationellt cybersäkerhetscenter rekommenderar skydd i flera lager, där tekniska säkerhetslösningar kombineras med organisatoriska åtgärder.
It-säkerhetsexperten David Jacoby på säkerhetsföretaget Syndis bedömer att digitala intrång som påverkar fysiska anläggningar kommer att bli vanligare. Han konstaterar samtidigt att motivet bakom de aktuella angreppen inte är klarlagt.
Angriparna har utnyttjat en säkerhetsbrist i systemen som reglerar temperaturen. Sårbarheten har varit känd sedan sommaren 2026 och svenska företag hade redan tidigare drabbats av intrång. David Jacoby framhåller att offentlig information om identifierade säkerhetsbrister även kan användas av personer som vill utnyttja dem innan problemen har åtgärdats.
Flera experter bedömer att angreppet inte har krävt särskilt avancerade tekniska kunskaper. Cybersäkerhetsexperten Emil Olofsson uppgav på måndagen att det kan röra sig om personer med begränsad erfarenhet av cyberangrepp.
Säkerhetsföretaget Forescout har i en kartläggning identifierat 12 976 tjänster för övervakning och styrning av kylsystem som varit tillgängliga via internet. Tjänsterna var fördelade på 6 017 IP-adresser i sammanlagt 99 länder och territorier.
Av de identifierade tjänsterna tillhörde 7 075 produktfamiljen Copeland/Dixell XWEB, medan 4 697 hörde till Danfoss StoreView. Kartläggningen avser internetexponerade system och innebär inte att samtliga har utsatts för angrepp.
Forescout konstaterade dessutom att omkring 80 procent av de identifierade Danfoss-tjänsterna använde programvara som var äldre än den version där kända säkerhetsbrister hade åtgärdats. Företaget rekommenderar individuella användarkonton, flerfaktorsautentisering och skyddad fjärråtkomst i stället för att systemen görs direkt tillgängliga från internet.
Danfoss har i samband med tidigare angrepp i Frankrike uppgett att merparten av den berörda äldre utrustningen inte längre omfattades av uppdateringar av programvara eller säkerhet.
Följderna av angreppen har varierat mellan de drabbade länderna. Den irländska dagligvarukoncernen Musgrave Group rapporterade störningar i kylsystemen hos 13 SuperValu-butiker. Senare under den 2 november meddelade företaget att problemen hade åtgärdats och att butikerna åter fylldes på med kylda och frysta livsmedel.
I Belgien uppgav dagligvaruföretaget Carrefour att omkring 15 av kedjans drygt 700 butiker hade påverkats. Konkurrenten Delhaize meddelade att företagets distributionscentraler fungerade normalt och att leveranserna till butikerna inte hade avbrutits.
Den finländska dagligvarukoncernen Keskos säkerhetschef Petri Käyhkö uppgav att de berörda finländska K-butikerna använde kylsystem som inte omfattades av företagets centraliserade säkerhetsskydd.
I Estland drabbades en kund till kylteknikföretaget Kitman Coldtech. Företagets chef Jann Mutso uppgav att angriparna hade fått tillgång till en dator som styrde kundens kylsystem. Intrånget kunde åtgärdas inom några minuter och orsakade inga betydande skador.
Storbritanniens nationella cybersäkerhetscenter, NCSC, har också rapporterat angreppsförsök mot mindre brittiska företag inom köttförädling. Myndigheten uppgav att konsekvenserna i Storbritannien hittills varit begränsade, men pekade på riskerna med äldre internetansluten utrustning som har kända säkerhetsbrister.
Angreppen har även uppmärksammats på EU-nivå. EU:s kommissionär för jordbruk och livsmedel, Christophe Hansen, fördömde händelserna och beskrev dem som ett försök att störa livsmedelsförsörjningen och påverka konsumenternas förtroende.
Den 3 november sammankallade EU-kommissionen två möten för att samordna arbetet kring angreppen. Vid det första deltog bland andra Europeiska unionens cybersäkerhetsbyrå Enisa och Europeiska unionens byrå för samarbete inom brottsbekämpning, Europol. Det andra mötet hölls inom EU-CyCLONe, där nationella myndigheter med ansvar för hantering av cyberkriser samarbetar. Utredningarna av händelserna bedrivs fortfarande på nationell nivå.
Enligt David Jacoby är en grundläggande säkerhetsrisk att tekniska styrsystem ansluts direkt till internet utan tillräckligt skydd. För företag rekommenderar han bland annat användning av VPN, som möjliggör krypterad kommunikation vid fjärranslutning.
Han anser också att privatpersoner bör överväga vilka apparater som verkligen behöver vara uppkopplade. Många hushåll använder internetanslutna lösningar för att styra exempelvis belysning, uppvärmning och hushållsmaskiner.
David Jacoby påpekar att utrustning i hemmet normalt ansluts till en router, men att appar som används för fjärrstyrning kan kommunicera med enheterna via internet. Hans rekommendation är att hålla programvaran i uppkopplade produkter uppdaterad, ersätta förinställda lösenord och koppla bort utrustning som saknar behov av internetanslutning.
Myndigheternas informationsportal Krisinformation.se meddelade den 3 november att det inte finns några särskilda uppmaningar till privatpersoner med anledning av angreppen. De aktuella säkerhetsrekommendationerna riktar sig i första hand till organisationer som använder operativ teknik.
Gillar du den här personligheten?
Källor
Analys
Förklaring:
Texten uppvisar i stort sakligt språk och neutral ton. Många påståenden återges med tydlig källa eller som uppgifter från olika aktörer (t.ex. ICA, Coop, NCSC, Forescout, EU). Journalisten gör inga egna slutsatser, spekulationer eller värderande omdömen och använder få, om några, laddade ord utan att koppla dem till källor. Informationen presenteras med tydliga attributionsströmmar som följer igenom texten. Den avslutande raden 'Gillar du den här personligheten?' är mer ett läsarengagemang än en del av nyhetskonstruktionen och påverkar inte i någon större utsträckning den sakliga rapporteringen. Sammantaget bedöms texten ligga i det neutrala intervallet; cirka 90+ i oberoende-poäng känns lämpligt med tanke på att språket hålls genomgående återgivande och källfört.
Förklaring:
Artikeln lutar mot en teknokratisk, institutionell lösning som värderar samarbete mellan myndigheter och företag samt tekniska standarder. En tydlig stöd för riskreducering genom multilager-skydd och uppdateringar indikerar en mittenorienterad, pro-institutionell syn som framför allt gynnar stabilitet och effektivitet framför starkt statligt ingripande eller marknadsliberala/teknokratiska radikaler.
Rubrik och framing:
Framing: Cyberangreppet framställs som en allvarlig risk för livsmedelsförsörjningen där OT-sårbarheter och brister i uppdaterade system betonas. Artikeln lyfter internationell samverkan och behovet av tekniska samt organisatoriska försvarsåtgärder.
Språk och ton:
Teknisk och saklig ton
Källbalans:
Mest utrymme till företagsrepresentanter och myndigheter samt cybersäkerhetsexperter; få röster från fackföreningar, konsumentorganisationer eller politiska företrädare
Utelämnanden och kontext:
Viktiga perspektiv saknas: konsument- och arbetstagargrupper samt politiska beslutsfattare som argumenterar för mer statligt ansvar eller regleringar. Få diskussioner om konsekvenser för hushållens ekonomi eller bredare säkerhetspolitiska implikationer.
Analysen är en AI-bedömning av språk, vinkling och perspektiv. Den ska ses som en indikation, inte som en absolut sanning.
Senaste nyheter
Elev lämnades inlåst på skolan efter personalens misstag
En elev med funktionsnedsättning blev kvar ensam i en låst skolbyggnad på Valdemarsro gymnasium i...
Prästprövningen mot Birgitta Ed fortfarande inte avgjord
Domkapitlet i Strängnäs stift har ännu inte avslutat tillsynsärendet mot Birgitta Ed, som är präst...
Minst en död efter omfattande översvämningar i Florida
Kraftiga regnoväder har orsakat omfattande översvämningar i den amerikanska delstaten Florida. Minst en person har...
USA och Iran förbereder sig för nya militära angrepp
USA och Iran står inför risken för en ny omfattande militär konflikt samtidigt som diplomatiska...