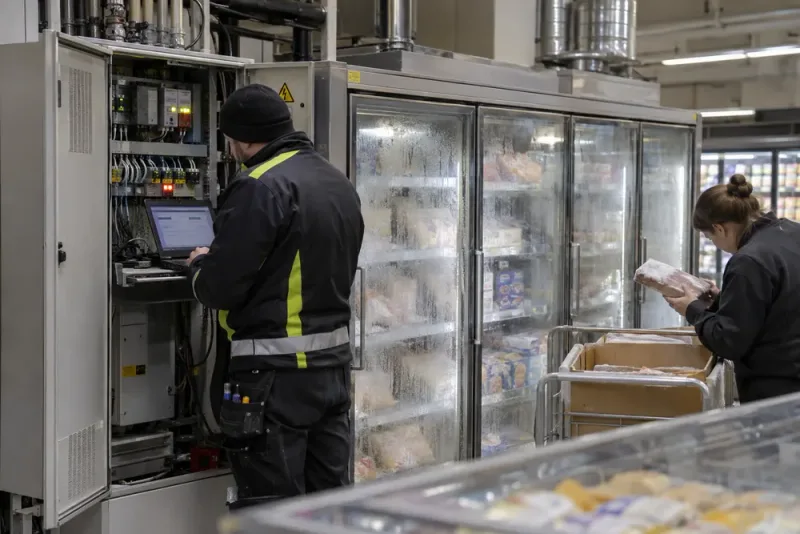
AI-genererad illustration
Hackare slog ut fryssystem – tekniker misstänker hjälp inifrån branschen
Kyl- och frysanläggningar i svenska livsmedelsbutiker har utsatts för it-angrepp där styrsystem manipulerats och temperaturerna höjts kraftigt. Kylteknikern Jonas Hagman bedömer att gärningspersonerna haft tillgång till detaljerad information om anläggningarna och misstänker att någon med branschkunskap har hjälpt dem.
Jonas Hagman driver ett kylteknikföretag i Göteborg som arbetar med installation, service och reparation av kylanläggningar. Företagets kunder omfattar bland annat större livsmedelskedjor och verksamheter med kyl- och fryslager. Enligt Hagman tyder angreppens tekniska genomförande på att någon har lämnat information om systemens funktioner och IP-adresser till angriparna.
Vid 02.20-tiden på måndagsmorgonen kontaktades Jonas Hagman av en kund som hade upptäckt störningar i sin frysanläggning. När teknikerna undersökte styrningen konstaterade de att inställningarna hade ändrats. Avfrostningsfunktionen hade slagits på samtidigt som temperaturen ställts till 50 grader. Dessutom hade varningslarmen för förhöjda temperaturer stängts av.
Anläggningen började producera värme, men när samtliga frysar startade samtidigt utlöstes en säkring och strömförsörjningen bröts. Jonas Hagman uppgav att strömavbrottet begränsade skadorna genom att stoppa uppvärmningen.
Hagman berättade för TV4 Nyheterna att en av hans kunder hade frysta livsmedel till ett värde av 38 miljoner kronor som riskerade att förstöras. När han försökte undersöka problemen hos drabbade kunder kunde han inte heller logga in i kylsystemens styrning.
Enligt Jonas Hagman kräver angreppssättet kunskap om hur kylsystemen är konstruerade och nås via internet. Han bedömer att angriparna måste ha fått information från någon med kylteknisk kompetens. Någon identifierad medhjälpare har inte presenterats i uppgifterna.
Flera svenska dagligvarukedjor har samtidigt rapporterat störningar i sina kyl- och frysanläggningar. Axfoods presschef Magnus Törnblom bekräftade att företagets konsumentplocklager för hemleveranser i Västra Frölunda hade drabbats. Den brutna kylkedjan påverkade hemleveranser till kunder i Göteborgsområdet.
Enligt Magnus Törnblom skedde intrånget genom en extern leverantör som ansvarade för kylanläggningen. Han uppgav att angreppet inte hade någon koppling till Axfoods egna it-system.
Även Coop har drabbats. Coop Sveriges presschef Carlos Cancino bekräftade att sex butiker i Gästrikland och Hälsingland hade fått hela eller delar av sina kyl- och fryssystem utslagna. Bland verksamheterna fanns Coop Tullhuset i Gävle.
De sex Coop-butikerna fortsatte hålla öppet, men företaget stoppade av försiktighetsskäl försäljningen av livsmedel när det fanns misstanke om att kylkedjan brutits. Coop Nord uppgav att angriparna inte hade riktat sig mot butikernas egna system utan mot en extern leverantör av nätverk för övervakning och styrning av kyl- och frysanläggningar.
Icas pressansvarige Gustaf Nilsson uppgav att ett begränsat antal Ica-butiker hade påverkats och att företaget hjälpte de berörda verksamheterna med hanteringen av incidenterna. Enligt Ica hade koncernens centrala nätverkssystem inte drabbats.
På Ica Nära i Böda på norra Öland hade temperaturen i frysarna nått 55 grader. Butikschefen Mats Olsson berättade att livsmedlen hade förstörts. Butiken höll fortsatt öppet, men kunde inte erbjuda kyl- och frysvaror.
Vid Ica Baronen på Odengatan i Stockholm upptäckte personalen att frysarna hade nått 38 plusgrader när de kom till arbetet. Temperaturen steg senare till 50 grader, enligt butikens säljchef Engla Ingwall. Samtliga frysta varor fick kasseras.
Puttes lanthandel i Ramkvilla i Vetlanda kommun genomförde i stället en utförsäljning med anledning av problemen. Medarbetaren Siw Klitsch berättade om butikens åtgärder. Den 3 november rapporterades att livsmedel till ett värde av 35 000 kronor hade påverkats.
Störningarna har inte varit begränsade till Sverige. Uppgifter från flera dagligvarukedjor visar att fler än 115 butiker i Belgien, Nederländerna, Sverige, Luxemburg, Irland och Estland har drabbats av kylproblem. Bland de berörda företagen finns Ahold Delhaize, Carrefour, Intermarché och SuperValu.
Den 2 november var det fortfarande inte klarlagt om angreppen mot de europeiska butikernas kylsystem ingick i en samordnad operation eller om det handlade om flera separata intrång.
Liknande händelser hade tidigare inträffat i Frankrike. Fransk polis uppgav i oktober att hackare tagit kontroll över kylsystem i hundratals livsmedelsbutiker. Den 2 november rapporterades att de tidigare angreppen hade orsakat både förstörda livsmedel och bränder.
Nationellt cybersäkerhetscenter, NCSC, meddelade den 2 november 2026 att centret följde incidenterna inom dagligvaruhandeln. Organisationen hade kontakt med drabbade verksamheter och med motsvarande cybersäkerhetsorganisationer i flera nordiska och andra europeiska länder.
Nationellt cybersäkerhetscenter uppmanade organisationer att kartlägga sina internetanslutna styrenheter och undersöka om uppkopplingen var nödvändig. Centret rekommenderade även systemuppdateringar och fungerande rutiner för hantering av it-incidenter.
CERT-SE, Sveriges nationella funktion för hantering av it-säkerhetsincidenter, meddelade samma dag att organisationen hade löpande kontakt med berörda aktörer och erbjöd stöd till drabbade verksamheter.
Även regeringen följer händelserna. Carl-Oskar Bohlin, minister för civilt försvar, meddelade den 2 november att regeringen och berörda myndigheter följde utvecklingen och att myndigheterna hade kontakt med verksamheter som utsatts för angreppen. Han uppmanade samtidigt organisationer att snabbt åtgärda säkerhetsbrister i sina it-system.
John Billow, chef för Nationellt cybersäkerhetscenter vid Försvarets radioanstalt, FRA, uppgav att myndigheten tidigare hade försökt uppmärksamma riskerna med internetanslutna styrsystem.
SVT:s reporter Erik Karlsson, som tidigare granskat säkerheten i industriella styrsystem, uppgav att granskningar hade identifierat tusentals sårbara system som styr viktig teknisk utrustning i Sverige. Enligt hans bedömning var den tekniska tröskeln för att genomföra den aktuella typen av angrepp låg.
Jonas Hagman framhåller att liknande tekniska lösningar används i många andra fastighetssystem. Det gäller bland annat ventilation, uppvärmning och solcellsanläggningar. Han uppgav att äldre styrsystem i många byggnader fortfarande är direkt anslutna till internet och att personer med tillräcklig teknisk kompetens kan orsaka omfattande störningar.
Hagman uttryckte också förvåning över att angriparna hade valt just kyl- och frysanläggningar. Enligt hans bedömning finns det andra tekniska system som skulle vara mer betydelsefulla att angripa om avsikten vore att orsaka omfattande skador i ett land.
Källor
Analys
Förklaring:
Artikeln uppvisar hög neutralitet och oberoende språk. Journalisten lämnar nästan all information som påstådda fakta eller uppgifter till källorna genom att använda formuleringar som 'enligt Hagman', 'enligt Magnus Törnblom', 'uppgav', 'uppmanade' och liknande, vilket indikerar att det är källorna som talar, inte journalisten själv. Det finns inga egna slutsatser, spekulationer eller emotionell laddning i redigeringen; texten förmedlar osäkerhet om händelsernas karaktär (t.ex. om angreppen var samordnade) och betonar att myndigheter och experter följer utvecklingen. Mångfald av källor – företagsrepresentanter, konsumentmyndigheter, nationella cybersäkerhetscentra och regeringen – stärker balansen och motverkar ensidig gerning eller tolkning. Även om beslut om huruvida händelserna utgör en samordnad operation fortfarande är under utredning, är detta presentationen av osäkerhet snarare än en journalistisk åsikt. Totalt sett ger texten ett mycket neutralt och sakligt intryck.
Förklaring:
Artikeln tydliggör ett problem som kräver teknisk och administrativ lösning genom samarbete mellan privat sektor och statliga myndigheter (NCSC, CERT-SE, FRA) samt politiskt ledarskap. Den betonar riskhantering, systemuppdateringar och beredskapssamarbete snarare än politiska ideal eller ideologiska lösningar. Den framhäver statlig övervakning och teknokratiska åtgärder som centrala svar, vilket gynnar en mittenorienterad, teknokratisk ram snarare än vänster eller höger.
Rubrik och framing:
Cyberhot mot dagligvaruhandel med misstanke om insiderhjälp; betoning på tekniklösningar och statlig/industriellt samarbete.
Språk och ton:
Alarmistisk och säkerhetston med fokus på risker och myndighetsinsatser.
Källbalans:
Bred balans: citat från privat sektor (Hagman, butikschefer), företagsrepresentanter, samt myndigheter (NCSC, CERT-SE, FRA) och politiska företrädare.
Utelämnanden och kontext:
Viktiga perspektiv som saknas inkluderar konsument- och arbetstagarsynpunkter, facklig roll, djupare teknisk analys av sårbarheter, kostnader och konsekvenser för småföretag samt en bredare politisk debatt om hur kritisk infrastruktur ska regleras.
Analysen är en AI-bedömning av språk, vinkling och perspektiv. Den ska ses som en indikation, inte som en absolut sanning.
Senaste nyheter
Ildar Galiyev ställs inför rätta för flera mord
Rättegången mot den gängkriminelle Ildar Galiyev, även kallad Scar, inleds den 3 november 2026. Han...
Republikanerna riskerar bakslag efter omritade valdistrikt i Texas
Republikanernas försök att vinna ytterligare fem mandat i USA:s representanthus genom nya valkretsar i Texas...
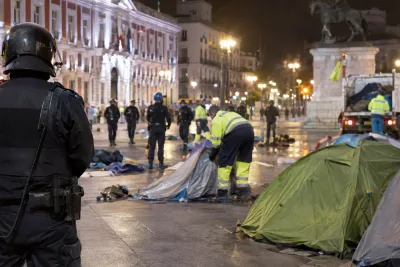
Polis tömde protestläger i Madrid – två personer gripna
Spansk polis genomförde tidigt på tisdagsmorgonen den 3 november en insats mot ett protestläger på...
Första mässlingsdödsfallet bland barn i New York på 30 år
Ett barn från Lewis County i norra delen av delstaten New York har avlidit efter...