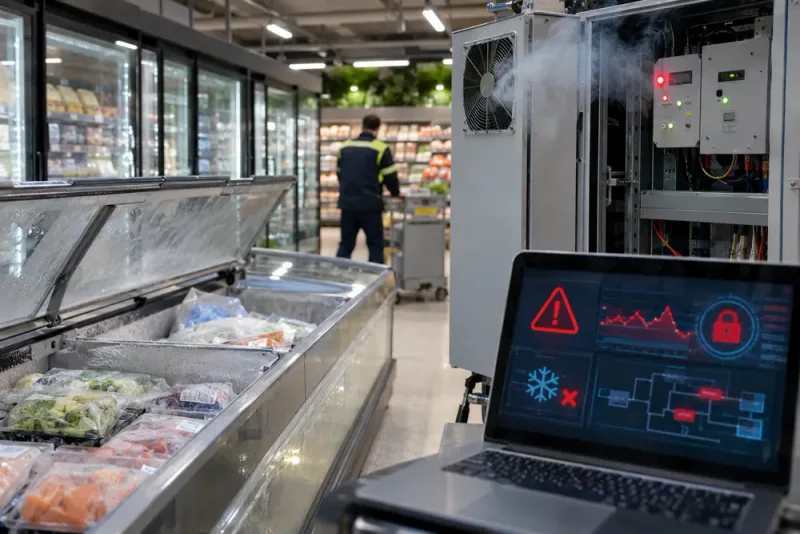
AI-genererad illustration
Cyberattack mot Coop slog till före säkerhetsuppdatering
Sju Coopbutiker i Sverige utsattes natten till måndagen den 2 november för misstänkta cyberangrepp mot sina kyl- och frysanläggningar. Attacken inträffade två dagar innan kedjan skulle genomföra en planerad säkerhetsuppdatering som enligt företagets tidiga analyser hade kunnat förhindra problemen.
På Coop Tullhuset i Gävle utlöstes larm när temperaturen i frysanläggningen steg kraftigt. Fläktarna började ryka och delar av utrustningen blev så varma att de började smälta. Butikschefen Sara Lindeborg beskriver det som mycket tråkigt att behöva kasta livsmedel till följd av händelsen.
Coop Sveriges presschef Carlos Cancino uppger att sex av de drabbade butikerna ligger i Gävleborgs län, huvudsakligen i Gästrikland och Hälsingland. Den sjunde finns i Sundsvall. Kedjan har sammanlagt drygt 800 butiker i Sverige.
Stefan Eriksson, kommunikationschef på Coop Nord, bekräftar att det var Coop Bergsåker i Sundsvall som drabbades. Av Coop Nords 85 butiker påverkades endast denna. Ytterligare två mindre butiker, i Näsåker och Björna, använde samma tekniska system och bedömdes därför också vara utsatta för risk.
Enligt Stefan Eriksson riktades intrånget mot ett externt nätverk som används för att övervaka och styra temperaturerna i kyl- och frysanläggningar. Butiker med Coops interna nätverk påverkades inte. Inte heller någon av kedjans större stormarknader drabbades.
Carlos Cancino uppger att de aktuella kylsystemen var anslutna genom 4G-teknik. Coop arbetade samtidigt med att införa en nyare lösning baserad på 5G. Han beskriver de äldre anslutningarna som mer utsatta för obehöriga intrång.
Företaget hade sedan tidigare kännedom om en säkerhetsbrist i de internetanslutna anläggningarna. Bakgrunden var en liknande händelse i Frankrike under oktober. En uppdatering av systemen hade därför planerats till onsdagen den 4 november.
Coop Sveriges preliminära tekniska genomgång pekar enligt Carlos Cancino på att de sju butikerna sannolikt hade klarat sig från angreppen om uppdateringarna genomförts före måndagen.
Angriparna misstänks ha manipulerat kylsystemens inställningar genom att aktivera avfrostningsläget. Det ska ha fått temperaturen att stiga i anläggningarna.
Även andra livsmedelskedjor har rapporterat störningar. Ica har haft problem i butiker där kylutrustningen styrs genom externa system från den danske tillverkaren Danfoss, enligt Icas pressansvariga Helena Johansson. Teknik från samma leverantör berördes vid angrepp mot franska livsmedelsbutiker den 12 oktober 2026.
Ica Sveriges pressansvarige Gustaf Nilsson uppgav vid den första rapporteringen att företaget hjälpte berörda handlare att hantera störningarna. Kedjan hade då inte fastställt att samtliga driftproblem berodde på dataintrång.
En av de drabbade Ica-butikerna finns i Böda på Öland. Handlaren Mats Olsson berättar att temperaturen i en frys nådde 55 grader och att både kyl- och fryssystemen slutade fungera. Butiken fortsatte att hålla öppet men kunde tillfälligt inte sälja kyl- eller frysvaror.
Willys pressansvarige Magnus Törnblom uppger att inga av kedjans livsmedelsbutiker påverkades. Däremot fick ett e-handelslager i Göteborg driftproblem. Lagret använde ett separat nätverk som inte ingick i företagets interna system.
Liknande störningar har rapporterats från andra europeiska länder. Den belgiska dagligvarukedjan Carrefour bekräftade att 15 av företagets omkring 700 butiker i Belgien fick problem med kylsystemen under angreppsvågen den 2 november.
Den irländska dagligvarukoncernen Musgrave Group meddelade att 13 SuperValu-butiker fått sina kylsystem påverkats. Livsmedel togs tillfälligt bort som en försiktighetsåtgärd. När problemen hade åtgärdats kunde butikerna återuppta påfyllningen av varor.
I Sverige har polisen inlett flera brottsutredningar. Fredrik Nilsson, chef för regionalt it-brottscentrum i polisregion Syd, uppger att omkring tio polisanmälningar om misstänkta angrepp mot kyl- och frysanläggningar har inkommit i landet. Han utesluter inte att fler verksamheter kan ha drabbats utan att händelserna polisanmäts.
Utredningarna gäller främst misstänkt dataintrång och skadegörelse. Polisen genomför förhör med målsägande och undersöker möjliga samband mellan incidenterna. Någon ansvarig gärningsperson hade ännu inte kunnat identifieras, enligt Fredrik Nilsson.
Varje polisregion ansvarar för sina egna ärenden. Polisregion Syd har dessutom fått ett samordnande uppdrag att sammanställa och kartlägga anmälningarna. Resultatet ska lämnas vidare till Nationella operativa avdelningen, Noa.
Uppgifter om möjliga kopplingar till proryska hackare förekommer i samband med händelserna. På sociala medier har personer som uppger sig tillhöra sådana grupper publicerat en video där de påstår sig ha angripit butikernas frysanläggningar. Polisen har ännu inte kunnat fastställa vem som ligger bakom intrången.
Nationellt cybersäkerhetscenter, NCSC, meddelade den 2 november att centret följer angreppen mot dagligvaruhandelns kylsystem och har kontakt med berörda verksamheter. Organisationen samarbetar också med motsvarande cybersäkerhetsfunktioner i flera nordiska och andra europeiska länder.
Efter incidenterna rekommenderade Nationellt cybersäkerhetscenter att företag går igenom vilka styrsystem som är uppkopplade mot internet och kontrollerar om anslutningarna behövs. Organisationen framhöll också vikten av aktuella säkerhetsuppdateringar och skydd i flera lager.
CERT-SE, som ansvarar för incidenthantering inom Nationellt cybersäkerhetscenter, meddelade samma dag att verksamheter kan få stöd och rådgivning vid konstaterade eller misstänkta intrång. Funktionen tar emot incidentrapporter dygnet runt.
Coop lyckades återställa driften i sina kyl- och frysanläggningar redan under måndagen. Arbetet med att ersätta de livsmedel som behövde kasseras fortsatte därefter.
På Coop Tullhuset i Gävle räknade butikschefen Sara Lindeborg med att omkring 80 procent av sortimentet skulle vara tillbaka under torsdagen den 5 november.
Har den här konversationen varit till hjälp hittills?
Analys
Förklaring:
Artikeln uppvisar i stort ett neutralt och sakligt språk där påståenden om vad som hänt överförs via källor (t.ex. Coop:s representanter, polis, NCSC, Ica, Willys) med tydlig källaanknytning (uppger, enligt, sade, beskriver). Berättelsen följer ett händelseförlopp, konsekvenser och myndigheters respons utan journalistiska värderingar eller egna slutsatser. När bedömningar görs (t.ex. 'sannolikt hade klarat sig') anges det som uttalanden från källor. Laddade eller värderande ord används endast som citat eller som källornas egna påståenden och inte som journalisten egna formuleringar. Sammanhang och övergångar mellan meningar bibehåller källperspektiv, vilket stärker neutraliteten.
Förklaring:
Artikeln fokuserar främst på tekniska skyddsåtgärder, uppdateringar och myndighetsrekommendationer (NCSC, CERT-SE, Noa) samt samarbete mellan privata företag och offentliga organ. Detta är karakteristiskt för en pragmatiskt/teknokratiskt synsätt som betonar institutioners roll och praktiska lösningar, snarare än radikala omfördelnings- eller marknadsfundamentala ståndpunkter. Innehållet ger inte utrymme för vänsterns kritik mot företag eller privatiseringar i någon större omfattning, samtidigt som det inte betonar restriktiva åtgärder eller minskad statlig styrning som högern ofta förespråkar. Sammantaget gynnar artikeln en centrerad (Mitten) politisk riktning genom fokus på pragatiska lösningar och institutionell hantering av cybersäkerhet.
Rubrik och framing:
Teknisk-säkerhetsfokus med betoning på uppgraderingar och institutionersroll
Språk och ton:
Teknisk och saklig ton
Källbalans:
Bred balans mellan företagsrepresentanter och myndighets-/expertorganisationer
Utelämnanden och kontext:
Viktiga perspektiv saknas: arbetsmarknadens parter, konsumentsäkerhet, ekonomiska kostnader samt kritisk granskning av företagens säkerhetsåtgärder
Analysen är en AI-bedömning av språk, vinkling och perspektiv. Den ska ses som en indikation, inte som en absolut sanning.
Senaste nyheter
Miljardprojekt och stora infrastruktursatsningar i Västerbotten
Flera omfattande investeringsprojekt inom industri, elförsörjning och infrastruktur är aktuella i Västerbottens län. Under den...
Oppositionen tvingar fram nytt beslut om sjukhusmiljoner
Regionfullmäktige i Västernorrland ska behandla frågan om ytterligare 20 miljoner kronor till omställningen av Sollefteå...
Moderaterna stoppade dieselförslag för ambulanser – får kritik av SD
Ett förslag om att ersätta HVO med vanlig diesel i Region Gävleborgs ambulanser röstades ned...
Anita Gimvall inför rätta för utedass vid Stenträsket
Anita Gimvall ställs under onsdagen inför Lycksele tingsrätt, åtalad för brott mot områdesskydd. Målet gäller...