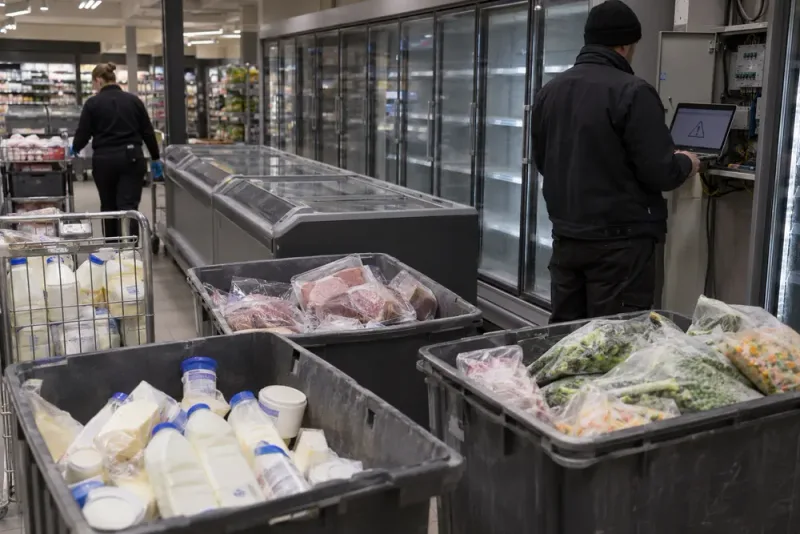
AI-genererad illustration
Hackerangrepp mot Ica – kylvaror måste slängas
En Ica-butik i Sjöbo har drabbats av ett dataintrång som påverkat butikens kyl- och frysanläggningar. Temperaturen ska enligt butikens egna uppgifter på sociala medier ha nått 50 grader. Under måndagsmorgonen den 2 november 2026 höll verksamheten stängt medan personalen arbetade med att hantera situationen.
Butiken meddelade på Facebook att stora mängder varor måste kastas och att personalen arbetar med att återställa anläggningarna. Målsättningen var att kunna öppna igen klockan 09:00. I sitt inlägg uttryckte butiken beklagande över det inträffade.
Livsmedelsverket anger att det är livsmedelsföretagaren som ansvarar för att produkter förvaras vid rätt temperatur och är säkra att sälja. Om kylvaror utsätts för förhöjda temperaturer måste företaget bedöma om livsmedlen fortfarande kan säljas och om hållbarhetstiden behöver förkortas.
Enligt Livsmedelsverket ökar risken för bakterietillväxt betydligt när temperaturen i kylförvaring överstiger åtta plusgrader. För frysta livsmedel anger myndigheten att förvaring normalt bör ske vid minus 18 grader eller kallare för att kvaliteten ska bibehållas.
Livsmedel som har tinat behöver dock inte alltid kasseras. Livsmedelsverket framhåller att bedömningen ska grundas på vilken temperatur varorna har utsatts för och hur länge den förhöjda temperaturen har varat. Samma ansvar gäller för livsmedelsföretagare vid haverier i frysanläggningar.
Händelsen i Sjöbo inträffar några veckor efter ett omfattande cyberangrepp mot kyl- och fryssystem i Frankrike. Den 12 oktober 2026 reagerade Dominique Schelcher, vd för livsmedelskedjan Coopérative U, på angreppet som drabbade hundratals butiker. Även kedjorna Intermarché och Leclerc fanns bland de drabbade.
Vid angreppet i Frankrike steg temperaturerna i vissa anläggningar med upp till 50–80 grader. De samlade ekonomiska skadorna uppskattades till flera miljoner euro. Något samband mellan det franska angreppet och händelsen i Sjöbo har inte bekräftats.
Samma datum, den 12 oktober 2026, redovisade Sveriges Television en granskning där kyl- och fryssystem i fem livsmedelsbutiker i Örebro län hade inloggningssidor som kunde nås direkt via internet. De berörda verksamheterna meddelade att de vidtagit åtgärder efter granskningen.
Nationellt cybersäkerhetscenters chef John Billow bekräftade i samband med granskningen att internetanslutna styrsystem är möjliga angreppsmål för såväl kriminella aktörer som grupper som vill störa svensk infrastruktur. CERT-SE uppmärksammade uttalandet i sitt veckobrev för vecka 42 år 2026.
Även fastighetsbolaget Örebrobostäder, ÖBO, har redovisat åtgärder kring säkerheten i uppkopplade system. Efter angreppet i Frankrike meddelade bolaget att det tillsammans med stadsnätsaktören Kumbro under två år hade uppdaterat säkerheten och byggt om sina nätverk för att minska risken för motsvarande intrång i fastighetssystem.
Myndigheten för samhällsskydd och beredskap, MSB, rekommenderar att cybersäkerhetskrav införs redan när cyberfysiska system upphandlas och installeras. I myndighetens vägledning ingår även rekommendationen att organisationer bör kräva att utrustning kan installeras, uppdateras och användas utan obligatorisk internetanslutning.
För Ica-butiken i Sjöbo var arbetet under måndagsmorgonen inriktat på att kassera berörda varor och få kyl- och frysanläggningarna i drift igen. När butiken skulle kunna återuppta verksamheten var vid den senaste uppdateringen klockan 08:51 ännu inte bekräftat.
Senaste nyheter
Fem bilar kolliderade – körfält stängdes på Inre Ringvägen
En trafikolycka med fem personbilar orsakade omfattande trafikstörningar på Inre Ringvägen i Malmö under måndagsmorgonen...
Elin Engdahl tar över S-ledningen och siktar på maktskifte
Elin Engdahl har utsetts till Socialdemokraternas nya gruppledare och oppositionsråd i Region Skåne. Den 37-åriga...
Sonens inlägg gav arbetslösa Sofia flera jobbintervjuer
Efter ett år utan arbete och hundratals jobbansökningar har Sofia Olsson från Åkarp nu fått...
Kraftig smäll i Malmö – port skadad och område avspärrat
Polisen har inlett en insats i Rosengård i Malmö efter att en kraftig smäll har...